Mostrando entradas con la etiqueta red. Mostrar todas las entradas

lunes, 20 de julio de 2015

Redes Zombies

No, no os asustéis. No nos hemos vuelto locos, bueno, en realidad, no me he vuelto loca. En este post no os hablaré ni del single de Alejandro Sanz, "un zombie a la intemperie", ni de los zombies que inundan la serie Walked Dead.
Si os hablase de estos temas, tendrían que estar relacionados con las nuevas tecnologías, internet, la red... Por tanto, como no tiene nada que ver con la temática de este blog, si queréis que hablemos de nuestros gustos musicales  y de las series que vemos en nuestros ratos libres, lo hacemos tomándonos unas cañas  o un tinto de verano. 
Con esto quería introducir el tema del post de hoy: redes zombies. Pues queridas y queridos, en la red también tenemos "zombies". 


Una red zombie o un botnet consiste en la capacidad que se tiene de poder controlar una gran número de ordenadores de forma remota para propagar virus, generar spam y cometer otra serie de delitos y fraudes a través de la RED. 
Si tu PC se ha convertido en un zombie es porque se ha infectado con un tipo de virus que es capaz de controlar tu ordenador, como ya te he dicho, de forma remota. Es decir, alguien, sin estar físicamente delante de tu portátil o PC de sobremesa, teniendo los conocimientos técnicos suficientes, puede manejarlo a su antojo. Al ser tu ordenador un zombie, estará formando parte de una red zombie de ordenadores, conocido con el término inglés "botnet": un gran número de ordenadores zombies que han sido infectados por el mismo virus y que están siendo controlados por una misma persona u organización criminal.

rNormalmente, el/la usuario/a del PC no es consciente de que su ordenador se ha convertido en un esclavo que se encuentra al servicio de un hacker malicioso, quien ha conseguido introducir un virus programado para trabajar para él. El troyano se puede activar como cualquier otro tipo de virus: al abrir el documento adjunto que viene en un correo electrónico o al descargar y ejecutar una aplicación de internet. Al activarse no hará ninguna tarea especial, pues quiere permanecer oculto, pero sí abrirá una puerta que permite al hacker/pirata informático usar el ordenador y su conexión a la Red.

Lo normal es que una botnet se use para enviar spam a direcciones de correo electrónico, para descargar ficheros que suelen ser de contenido ilegal, que ocupan un gran espacio y que consumen gran ancho de banda, para realizar distintos tipos de ataques.
El método para detectar si nuestro ordenador se ha convertido en un zombie es comprobar que se dan alguno de estos síntomas:
  •  La conexión a Internet es más lenta de lo normal.
  • El disco duro trabaja (haciendo ruido), aunque no le estemos solicitando tareas (abrir archivos, ejecutar programas, etc.)
  • El teclado y/o el ratón no funcionan correctamente.
  • Comprobamos que tenemos respuestas en nuestra cuenta de correo a mails que nosotros no hemos enviado.


lunes, 22 de junio de 2015

Hackers y piratas informáticos

Hace tiempo que quería escribir sobre la diferencia que existe entre los Hackers y los piratas informáticos, pero nunca encontraba el momento, la oportunidad y la información.
Los piratas a los que hago alusión, no son aquellos que viajaban en barco y asaltaban a otros barcos. Quitaros de la cabeza a Jhonny Deep en su papel en Piratas del Caribe o al Pirata Garrapata de nuestros libros infantiles de Barco de Vapor.

Cuando nos disponemos (tanto mi compañero como yo) a escribir sobre un tema que nos ronda por la cabeza, solemos buscar información en diferentes sitios en la red, pero también en toda la documentación que tenemos en nuestra casa o en nuestro lugar de trabajo.
Pues realizando esta labor, he encontrado una película estadounidense, de 1995, protagonizada por Angelina Jolie, que se titula Hackers y cuya sinopsis se podría resumir del siguiente modo: "los hackers pueden quebrantar cualquier código y entrar en cualquier sistema. Normalmente son adolescentes, pero ya están bajo la vigilancia de las autoridades. Son los piratas informáticos. Zero Cool, de nombre Dadee Murphy, es una leyenda entre los de su clase. En 1988 provocó la caída de 1.507 ordenadores en Wall Streeet y las autoridades le prohibieron tocar un solo teclado hasta que cumpliera 18 años". 
Ahora tendré que verla, me ha picado la curiosidad.


Pero vayamos al meollo del asunto. El término pirata informático es un término general que se utiliza para denominar a aquellas personas, a las que les gusta la informática y todo lo que rodea a la red, y se dedican a saltarse los obstáculos, cortafuegos, contraseñas, etc. de páginas, correos, compañías,... que existen en la red para introducirse en ellas como si tal cosa.  

Hay distintos tipos de piratas informáticos y, cada uno de ellos, tiene un peligro diferente:

Los hackers quizás sean los menos dañinos, ya que lo único que quieren es saltar los cerrojos de otros ordenadores, pero por mera diversión. Para éstos, el pirateo se plantea como un reto personal. Una vez salvadas las barreras, han cumplido su objetivo y no actúan sobre la información que han encontrado.

Por otro lado están los crackers, quienes operan de la misma manera que los hackers, pero su finalidad es copiar programas, dañar información, robar datos, llenar el buzón de correo electrónico de un usuario hasta dejarlo inutilizado (esto se llama mail bombing), etc. Con las acciones que hagan pueden ocasionar destrozos irreparables para los particulares o para las compañías pirateadas.

Los phreakers se dedican a conseguir números de tarjetas de crédito de otras personas para usarlas en los diferentes servicios de pago que hay en internet.

Normalmente, en distintos círculos así lo he escuchado, se hace una distinción entre piratas informáticos, como los malos, los que buscan un lucro con su actividad, y los hackers, quienes en realidad sólo buscan diversión.


jueves, 30 de abril de 2015

Pharming

Pharming y phising se dan la mano. Nos encontramos ante dos tipos de fraudes cibernéticos. Sobre phising hablamos en un post hace unos días: http://familiaenredada.tformas.com/2015/04/phising.html.
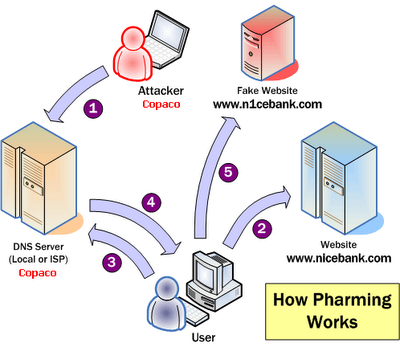
De una forma visual, el pharming se  podía definir de acuerdo con la imagen que aparece a continuación:

El pharming consiste en un redireccionamiento malintencionado de un sitio web de confianza a un sitio web malicioso. Como en la imagen anterior se pude observar, el atacante hace uso de un servidor para que el usuario o la usuaria acceda a una página web falsa, pero que, visualmente, parece que es la correcta, aunque varía en aspectos mínimos. Las páginas web más versionadas son las de las instituciones bancarias. Este tipo de fraudes están diseñados para robar datos o para infectar de virus el ordenador.
Para que un equipo informático sea víctima de este delito, es necesario que en su sistema se introduzca una aplicación maliciosa, bien un virus, un troyano, etc. Esto se consigue colándose en el equipo a través de un e-mail o al descargar una aplicación o contenido de la red, por ejemplo.
Dicho de un modo, quizás, más técnico: el pharming lo que hace es alterar el sistema DNS para que determinadas direcciones web nos lleven a un lugar erróneo, al lugar al que nos quiere llevar el/la atacante.
Se puede decir que las DNS son una especie de listín telefónico, de páginas amarillas/blancas de internet.
Una vez que hemos entrado en la página web falsa/errónea, la cual ha sido preparada por los estafadores, lo que se produce es algo parecido o equivalente al phising: robo de contraseñas, de información confidencial, de datos personales, etc. En este caso, ha sido el propio usuario quien, al teclear la dirección de la página web, ha "dejado" entrar en su equipo informático a los estafadores.


lunes, 19 de enero de 2015

Netiqueta

En Familia enREDada damos información y también consejos sobre cómo comportarnos en la red. 

En este post vamos a hablar sobre un nuevo concepto: la Netiqueta. Como en España somos muy dado a usar términos traídos de otros idiomas, también podremos denominarlo Netiquette. Este término lo podríamos traducir o lo podríamos definir como: normas de comportamiento en Internet.

 En concreto, estaríamos hablando de un conjunto de consejos que tendríamos que tener en cuenta todas las personas que usemos Internet para comportarnos correctamente en la red, en los chats, a la hora de escribir un blog, etc. Es decir, la buena educación en Internet. 

Lo que pretende la Netiqueta es establecer una serie de normas de uso.  A pesar de esto, sabemos que cada comunidad, cada grupo, por el carácter y la forma de ser de las personas que lo componen, debe adaptar las normas sugeridas, aunque deben mantener siempre unos niveles mínimos de respeto y educación. Siempre respeto y educación. 

La Netiqueta nos da recomendaciones para tratar con respeto a las demás personas en Internet y para que cuidemos nuestra privacidad y la de terceras personas.

Estas normas de buen comportamiento se recogen en un proyecto desarrollados por los amigos de Pantallas Amigas. No son normas o leyes de obligado cumplimiento, pero sí son formas voluntarias de actuar establecidas y aceptadas por todo el mundo, las cuales hacen de Internet un lugar en el que la convivencia sea más fácil, permitiendo el disfrute de las ventajas que nos proporciona Internet.
 
Estas normas las podéis consultar en el siguiente enlace: http://www.netiquetate.com/

Para que veáis que no estamos hablando por hablar, una entidad pública como la UNED (Universidad Nacional de Educación a Distancia) también se ha hecho eco de la Netiqueta y la introducido en su plataforma elaborando una guía, la cual la podéis consultar en el siguiente link: http://www.uned.es/iued/guia_actividad/netiqueta.htm

Os dejamos a continuación un ejemplo gráfico de algunas de las normas que se incluirían en la Netiqueta:


viernes, 24 de octubre de 2014

La privacidad


La privacidad es definida por la Real Academia de la Lengua Española como "el ámbito de la vida privada que se tiene derecho a proteger de cualquier intromisión". Pero en Internet, la privacidad está referida al control de quienes son las personas que pueden tener acceso a la información que posee un determinado/a usuario/a que se conecta a la Red.

El derecho a la privacidad y a la intimidad aparece regulado en el art. 18 de la Constitución Española. El apartado 4 nos dice que la Ley se encargará de limitar el uso de la informática para garantizar el honor y la intimidad tanto personal como familiar de la ciudadanía y el pleno ejercicio de sus derechos.
Es por ello que la Ley prohibe acceder, apoderarse, utilizar, modificar y alterar los datos personales de alguien para perjudicarle. La persona que realice estos actos serán sancionado, pues está cometiendo un delito penado legalmente.
Difundir, revelar o ceder a terceros esos datos personales también está penado con la prisión.

Hay que establecer una diferencia entre intimidad y privacidad.

La Real Academia de la Lengua define la intimidad como "la zona espiritual íntima y reservada de una persona o de un grupo, especialmente de una familia".
De este modo, el derecho a la intimidad se encarga de proteger la parte más íntima de una persona, es decir, los sentimientos, las creencias, los pensamientos o cualquier información que pertenezca a la "parte más privada" de un individuo, como su orientación sexual o su historial médico.
La privacidad es un término mucho más amplio. Es así porque se encuentra formada por la información que tomada por sí misma, quizás no sea relevante, pero que si se analiza en un momento o contexto determinados, puede llevarnos a formar un perfil de una persona que se acerca bastante al real.

Estamos hablando de datos de carácter personal, pero, ¿qué es? Los datos de carácter personal es aquella información que concierne a las personas físicas identificadas o identificables. De este modo aparece en el art. 3 Ley Orgánica de Protección de Datos. Por tanto, un dato personal puede ser cualquier tipo de información (DNI, fotografías, vídeos, voz, huellas, etc.) de una persona identificada o identificable.

En relación a la privacidad y el tratamiento de datos personales de los/as menores en Internet, tenemos que tener en cuenta los siguientes puntos:
  1. La protección de datos personales del/la menor. Deberían saber que sus datos personales son algo privado y no deberían compartirlos con personas desconocidas.
  2. La protección de la intimidad del/la menor. Deberían ser conscientes de la importancia que tiene proteger la propia intimidad. También deberían saber que no es muy recomendable compartir fotos o vídeos propios o de sus amistades con personas a las que no conocen y sin saber para qué van a ser usados.
  3. La normativa legal. Tenemos que acudir a la LO 15/1995 de Protección de Datos de Carácter Personal se encarga de recoger los derechos fundamentales de la ciudadanía y regula el uso que se hace de las imágenes, datos personales o vídeos en la red, entre otras cosas.  

lunes, 6 de octubre de 2014

Hablando de confianza en la red

La confianza es uno de los pilares para que tanto madres, padres y educadores/as puedan orientar a los/as menores en el uso de las nuevas tecnologías.

Es importante que dediquemos tiempo a estar con ellos/as en Internet y hacer las cosas que les gusten conjuntamente .

Los/as educadores/as pueden aprovechar Internet para conocerles mejor y se puede usar como herramienta para formarles y orientarles.


¿Cómo podemos hacerlo?
1. Navegar con ellos/as, fomentando un uso responsable de las TIC.
2. Establecer entre todo el grupo/familia las normas para usar Internet.
3. Los/as educadores/as deberían encargarse de orientar a los/as menores sobre "la confianza en los demás". Es necesario e importante que sepan que en Internet no todo el mundo es quién dice ser, por lo tanto deben ser muy cuidadosos/as con las personas que agregan como "amigos". También es preciso que sepan que deben ser cuidadosos con la información privada que facilitan.


4. Se puede buscar apoyo y usar las herramientas de Control Parental como un software para registrar el uso y la duración de sus sesiones en la Red o los buscadores con filtros.

Tenemos que tener especial cuidado con los siguientes contenidos:


Los contenidos inapropiados para los/as menores son todos aquellos temas que atentan contra la dignidad humana y puedan resultar nocivos para su equilibrio emocional, provocarles incomodidad, confusión o resultarles incomprensibles pero impactantes para su edad: la violencia, el racismo, la pornografía o las drogas.

Los contenidos falsos (o faltos de rigor) aquellos cuya finalidad es el engaño intencionado, la estafa planificada o la broma. El más común es el bulo (hoax) que se define como un mensaje de correo electrónico enviado por un/a conocido/a, cuyo objetivo es difundir una falsa alarma con el fin de que el/la usuario/a actúe de la forma en que se solicita en el correo.

Los contenidos maliciosos (códigos maliciosos) son programas que alteran el funcionamiento normal del ordenador sin el conocimiento ni el consentimiento del/la usuario/a. Puede llegar a nuestro equipo por medio de mensajes de correo electrónico, enlaces a páginas web falsas, vulnerabilidades en el sistema operativo, camuflados en otros programas, etc. Se suelen agrupar de dos formas distintas:
  1. Por el modo de propagarse: virus, gusanos o troyanos.
  2. Por las acciones maliciosas que se desarrollan en el equipo infectado.
Las tecno-adicciones se definen como aquel uso de Internet y de las nuevas tecnologías que es excesivo e incontrolable y que afecta de forma negativa a la vida diaria de la persona afectada y de las personas de su alrededor. Una adicción supone una dependencia total de algo y lleva a la persona adicta lejos de todo lo demás que le rodea. Supone perder el control sobre la propia conducta y provoca la pérdida de interés por cualquier otro tipo de actividades.

lunes, 16 de junio de 2014

Decálogo de seguridad ante el acoso escolar y el ciberbullying


  1. Es preciso educar al menor sobre los posibles riesgos que se puede encontrar en internet.
  2. Se debe acompañar al menor en la navegación por la red siempre que sea posible y sin invadir su intimidad.
  3. Hay que advertir al menor de los riesgos que pueda conllevar dar información personal por internet.
  4. Se le debe desaconsejar participar en charlas radicales, pues pueden engañarle con facilidad.
  5.  Hay que prestar la misma atención a sus amistades físicas que a las ciberamistades.
  6. Hay que pedirle que debe informarles de cualquier conducta o contacto que le resulte incómodo o sospechoso.
  7. Es recomendable vigilar el tiempo de conexión a internet para que no desatienda otras actividades y obligaciones.
  8. Es recomendable crear una cuenta de usuario/a de uso limitado para el/la menor acceda a sistema.
  9. Deben primar las recomendaciones y consejos antes que las prohibiciones y castigos por un uso incorrecto de internet.
Acá os dejo un enlace que se puede ver perfectamente con vuestros hijos, vuestras hijas, los/as sobrinos/as, las amistades de vuestros/as peques sobre las cosas que tenemos a "un solo clic": 

Todo a un clic
https://www.youtube.com/watch?v=hi_PGCoSDzs#action=share